| · | 12.10.2026 | Опасные уязвимости в Apache httpd, FreeBSD, ядре Linux, OpenOffice, LibreOffice, CUPS, Next.js, wolfSSL, Flatpak, pcre2 и OpenSSL (106 +11) |
Выявленные за последнее время опасные уязвимости, позволяющие получить root-доступ в системе или добиться удалённого выполнения кода:
| ||
|
Обсуждение (106 +11) |
Тип: Проблемы безопасности |
| ||
| · | 12.10.2026 | Линус Торвальдс экспериментирует с генерацией изменений к ядру через AI (202 +10) |
|
Линус Торвальдс подготовил набор патчей для подсистемы управления памятью в ядре Linux, реализующих оптимизацию для чтения мелких блоков данных из страничного кэша без атомарного изменения счётчика ссылок (refcount) в структуре folio. В тексте коммита указано, что изменения, связанные с ним тесты и черновой текст примечания созданы AI-ассистентом Claude Code при контроле со стороны Торвальдса. Изменение добавлено в отдельную ветку ядра noref-filemap-read-with-llm и пока не понятно, будет ли оно перенесено в основную ветку или это просто внутренний эксперимент.
При тестировании благодаря патчам удалось повысить пропускную способность чтения мелких файлов в конфигурации с 8 потоками с 9.9-10.4 до 30-33 миллионов операций в секунду (прирост в 3 раза), с 4 потоками - с 8.9-11.6 до 25-26 млн/сек (прирост в 2 раза), а при однопоточной нагрузке с 7.9-8.1 до 8.8-8.9 млн/сек. Прирост производительности объясняется тем, что при одновременном обращении к страничному кэшу возникает жёсткая конкуренция между потоками при доступе к кэшу. Например, когда 8 потоков пытаются одновременно читать по 16 байт данных 99.92% времени тратится не на само чтение, а на ожидание доступа к счётчику ссылок. В патче для гарантирования корректности данных вместо выставления отдельных блокировок, изменения счётчиков ссылок или промежуточной буферизации применяется обходной вариант, использующий отложенное освобождение памяти с синхронизацией при помощи механизма RCU (Read-Copy-Update). Предложенный в патче метод гарантирует, что страница памяти не будет физически освобождена, пока читающий поток не завершит копирование данных.
| ||
|
Обсуждение (202 +10) |
Тип: Тема для размышления |
| ||
| · | 11.10.2026 | Опубликована мобильная платформа LineageOS 24, основанная на Android 17 (74 +22) |
|
Представлен выпуск мобильной платформы LineageOS 24, основанный на кодовой базе Android 17 и выпущенный в канун десятилетия проекта, которое состоится 24 декабря 2026 года. Ветка LineageOS 24 достигла паритета по функциональности и стабильности c веткой 23.2, и признана готовой для формирования первого релиза. Сборки подготовлены для 175 устройств, 24 из которых ранее не были в списке поддерживаемых.
Что касается прошлых веток, то в LineageOS 23.2 реализована поддержка 6 новых устройств, а в LineageOS 22.2 - 5 устройств. В ветки с 18.1 по 24.0 перенесены исправления уязвимостей, опубликованные для Android с августа 2025 года по октябрь 2026 года. В ветки LineageOS 15.1, 16.0 и 17.0 включены патчи с устранением уязвимостей по состоянию на ноябрь 2025 года. Основные изменения в LineageOS 24:
| ||
| · | 11.10.2026 | Доступна СУБД SQLite 3.54 с оптимизациями, расширением CLI и прекращением поддержки Windows XP (108 +18) |
|
Опубликован релиз SQLite 3.54, легковесной СУБД, оформленной в виде подключаемой библиотеки. Код SQLite распространяется как общественное достояние (public domain), т.е. может использоваться без ограничений и безвозмездно в любых целях. Финансовую поддержку разработчиков SQLite осуществляет специально созданный консорциум.
Основные изменения:
| ||
|
Обсуждение (108 +18) |
Тип: Программы |
| ||
| · | 10.10.2026 | Выпуск языка программирования Python 3.15 (178 +24) |
|
После года разработки опубликован значительный выпуск языка программирования Python 3.15. Среди изменений: включение по умолчанию UTF-8, отложенная загрузка модулей, оптимизация экспериментального JIT-компилятора, типы frozendict и sentinel, файлы конфигурации для инициализации при запуске, расширение возможностей для профилирования, сборка в режиме "-fno-omit-frame-pointer" и встроенная текстовая игра "whatsnewt". Новая ветка будет поддерживаться в течение полутора лет, после чего ещё три с половиной года для неё будут формироваться исправления с устранением уязвимостей.
Среди новшеств, добавленных в Python 3.15 (1, 2, 3):
Дополнительно можно отметить начало альфа-тестирования ветки Python 3.16, которая будет находиться на стадии альфа-выпусков в течение семи месяцев, во время которых будут добавляться новые возможности и производиться исправление ошибок (в соответствии с новым графиком разработки работа над новой веткой начинается за пять месяцев до релиза предыдущей ветки и к моменту очередного релиза достигает стадии альфа-тестирования). После этого в течение трёх месяцев будет проводиться тестирование бета-версий, во время которого добавление новых возможностей будет запрещено и всё внимание будет уделяться исправлению ошибок. Последние два месяца перед релизом ветка будет находиться на стадии кандидата в релизы, на которой будет выполнена финальная стабилизация.
| ||
|
Обсуждение (178 +24) |
Тип: Программы |
Интересно
| ||
| · | 10.10.2026 | В феврале Let's Encrypt перейдёт на 64-дневные сертификаты (182 –6) |
|
Некоммерческий удостоверяющий центр Let's Encrypt, контролируемый сообществом и предоставляющий сертификаты безвозмездно всем желающим, предупредил о сокращении срока действия TLS-сертификатов c 90 до 64 дней. С 10 февраля 2027 года все новые и обновляемые сертификаты будут выдаваться на 64 дня, а выданные до этой даты 90-дневные сертификаты продолжат своё действие. Помимо этого 10 февраля 2027 года с 30 до 10 дней будет сокращён период действия авторизации, т.е. времени после подтверждения своих прав на домен, в течение которого сертификат может быть выдан без прохождения повторных проверок. C 16 февраля 2028 года срок действия сертификатов намерены сократить с 64 до 45 дней, а авторизации - c 10 дней до 7 часов.
Причиной сокращения срока действия сертификатов стали новые требования ассоциации CA/Browser Forum, выработанные в ходе совместной работы производителей браузеров и удостоверяющих центров. Аналогичное сокращение срока действия будет внедрено всеми удостоверяющими центрами. CA/Browser Forum определил конечный срок завершения внедрения мартом 2029 года, а максимальное время действия сертификата - 47 днями. После марта 2029 года обработка в браузерах новых сертификатов, срок действия которых превышает 47 дней, будет приводить к выводу в ошибки "ERR_CERT_VALIDITY_TOO_LONG". Переход на короткодействующие сертификаты сократит время внедрения новых криптоалгоритмов в случае выявления уязвимостей и помешает злоумышленникам длительное время контролировать трафик жертвы или использовать сертификаты для фишинга в случае утечки сертификата в результате взлома. Более частая проверка владения доменом и сокращение сроков действия сертификатов также уменьшат вероятность того, что сертификат продолжит действовать после потери актуальности содержащейся в нем информации и снизят риск распространения неправильно выпущенных сертификатов.
| ||
|
Обсуждение (182 –6) |
Тип: К сведению |
| ||
| · | 09.10.2026 | Cloudflare поглотила JavaScript-платформу Deno и прекратит её разработку (121 –32) |
|
Компания Cloudflare купила фирму Deno Land Inc, развивающую платформу Deno. Корректирующие релизы Deno runtime и обновления с устранением уязвимостей планируют публиковать ещё год, после чего разработка Deno будет прекращена. Код Deno останется открытым и при наличии интереса сообщество сможет своими силами продолжить развитие платформы.
Что касается других разработок компании Deno Land, то проект celld, позволяющий запускать Worker-приложения на своих серверах, будет интегрирован с платформой Cloudflare Workers. Платформа Deno Deploy будет поддерживаться ещё шесть месяцев, после чего прекратит существование, а платным пользователям обеспечат миграцию на Cloudflare Workers. Репозиторий пакетов JSR (JavaScript Registry) продолжит работу, но связанная с ним инфраструктура будет перенесена в Cloudflare. Поддержка rusty_v8, Rust-обвязок для движка V8, будет продолжена, но разработка будет интегрирована с JavaScript runtime workerd. Разработчики Deno переключатся на работу над self-hosting вариантом платформы Cloudflare Workers и возможностями для разработки приложений с использованием механизма Durable Objects. Основная идея в том, чтобы сделать модель программирования на основе Worker-ов пригодной для разработки серверных приложений, которые можно запускать не только в сети Cloudflare, но и в собственной инфраструктуре. Платформа Deno предназначена для обособленного выполнения серверных приложений на языках JavaScript и TypeScript с использованием движка V8. Проект возглавлял Райан Даль (Ryan Dahl), создатель Node.js. Новая платформа была создана с целью предоставления более защищённого окружения и устранения концептуальных ошибок, допущенных в архитектуре Node.js. Для повышения безопасности обвязка вокруг движка V8 написана на языке Rust, а для обработки запросов в неблокирующем режиме применяется платформа Tokio. Runtime поставляется в форме одного самодостаточного исполняемого файла ("deno"), не имеющего внешних зависимостей и не требующего какой-то особой установки в систему. Кроме runtime платформа Deno также выполняет роль пакетного менеджера и позволяет внутри кода обращаться к модулям по URL.
| ||
|
Обсуждение (121 –32) |
Тип: Программы |
| ||
| · | 09.10.2026 | Вредоносное ПО в прошивках китайских Android-смартфонов на чипах MediaTek (108 +56) |
|
Компания Bitdefender выявила деятельность по интеграции вредоносного ПО в прошивки Android-смартфонов на платформах MediaTek, выпускаемых в Китае под разными брендами. Вредоносная активность сосредоточена на подстановке рекламы и накрутке кликов на рекламу, а также на поддержании ботнета из устройств, формирующего распределённую сеть для организации DDoS-атак и проксирования трафика.
Присутствующее из коробки вредоносное ПО нацелено в основном распространяется через бюджетные устройства, такие как Doogee S200 X и Cubot KINGKONG X, но также встречается в поддельных копиях Samsung Galaxy (S25 Ultra, S24 Ultra" и Note 18 Ultra) и устройствах, стилизованных под iPhone. Проблемные устройства зафиксированы в более чем 150 странах, но наибольшее число выявлено в Мексике, Франции, Италии, США, Германии, Бразилии и Испании. Вредоносные компоненты поставляются под видом системных приложений, таких как com.android.system.lite, com.android.sys.gmsprot, com.android.sys.bcprot и com.android.sys.prot, подписанных цифровой подписью платформы и выполняемых с правами android.uid.system, позволяющими устанавливать приложения и управлять полномочиями. Интегрированный в прошивку код загружает дополнительные приложения, в которых непосредственно реализуется вредоносная активность, и делегирует дополнительные полномочия, такие как доступ к уведомлениям и SMS. Зафиксировано 32 подобных доустанавливаемых приложения, сочетающих вредоносные функции со звуковым редактором, виджетом погоды, файловым менеджером, блокировщиком приложений и OCR. Основная вредоносная функциональность интегрирована в библиотеку libeasy.so, предоставляющую функции для загрузки дополнительных вредоносных модулей с внешних серверов. Сервис для взаимодействия с управляющими серверами закамуфлирован под API для проверки прогноза погоды. Так как вредоносные компоненты являются частью системного раздела, для их удаления требуется перепрошивка устройства или отключение компонентов через утилиту ADB.
| ||
|
Обсуждение (108 +56) |
Тип: Проблемы безопасности |
| ||
| · | 09.10.2026 | Уязвимость в Telegram Desktop, позволяющая отправить произвольные файлы при клике на ссылку (116 +31) |
|
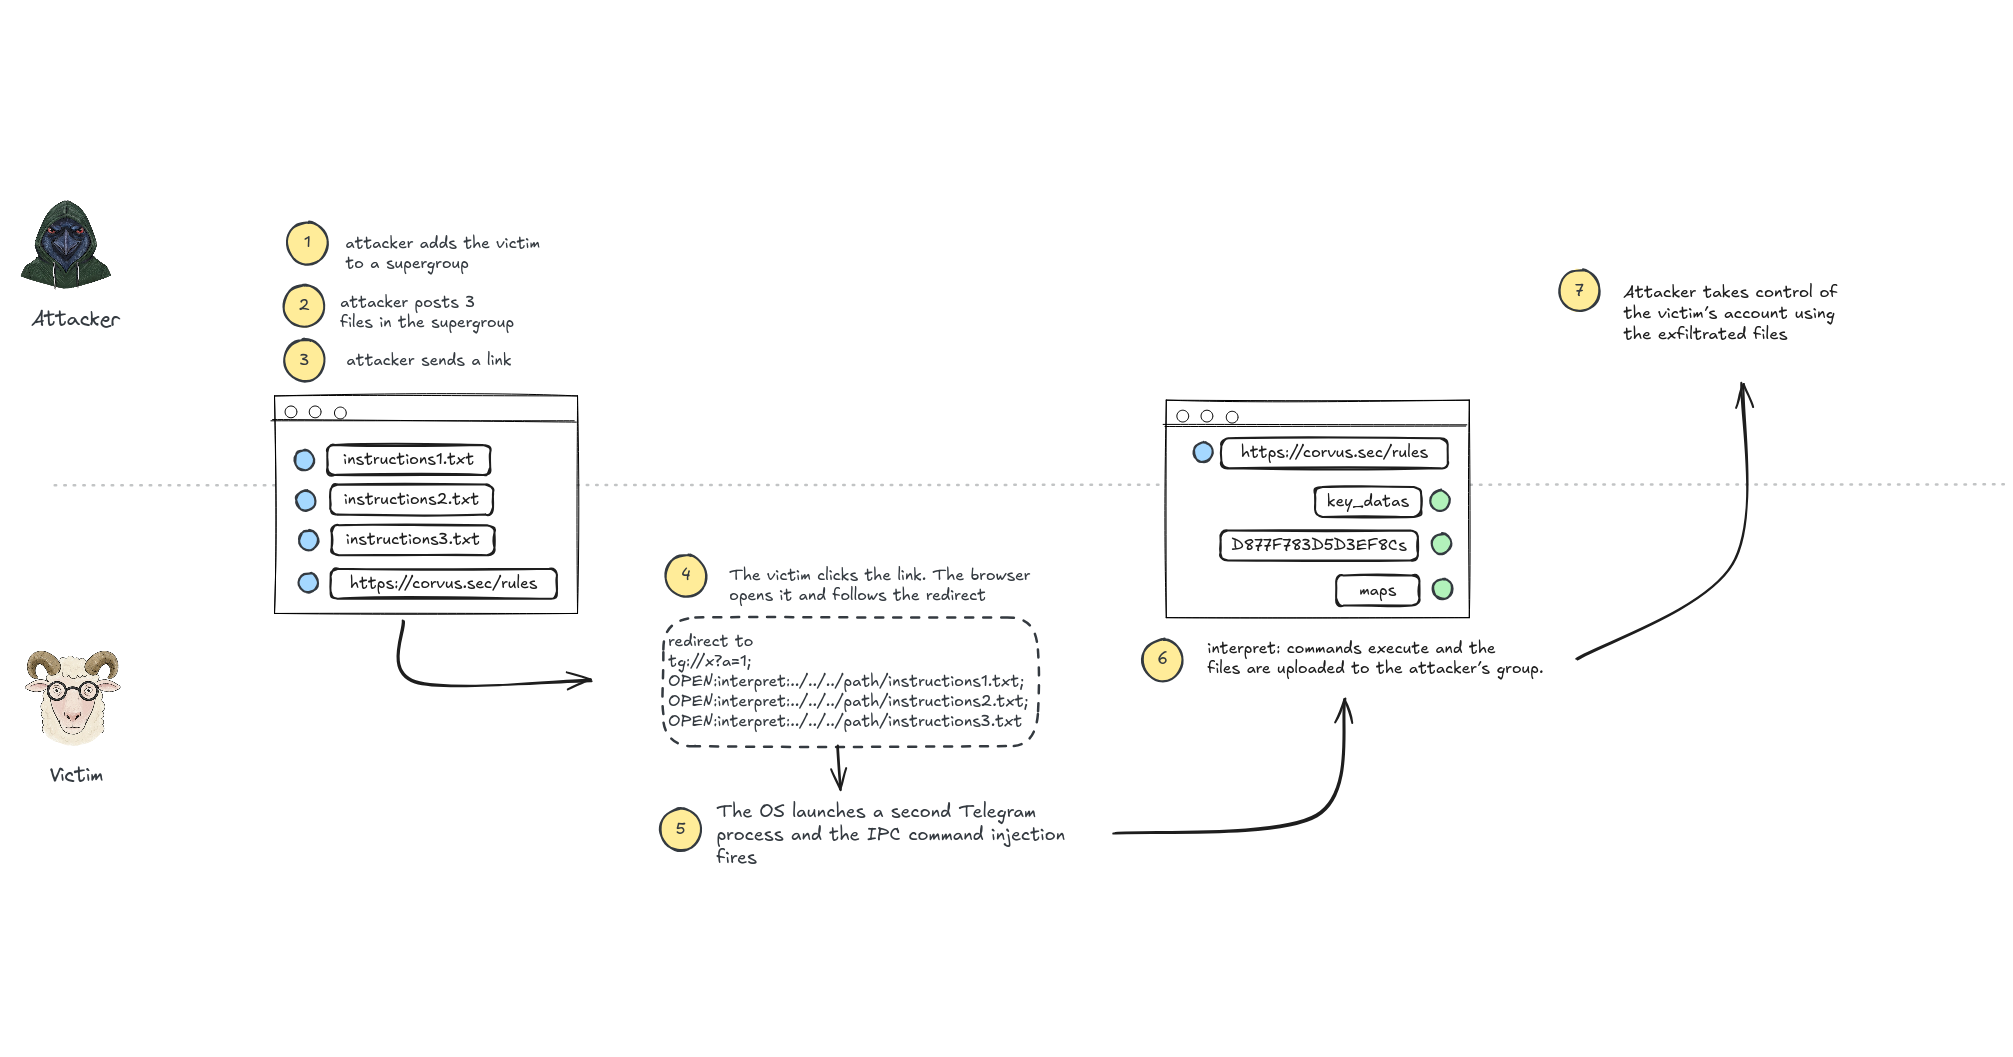
Раскрыты подробности и метод эксплуатации уязвимости (CVE-2026-107181) в Telegram Desktop, официальном клиенте Telegram для настольных систем. Проблема вызвана отсутствием должной обработки неэкранированных символов-разделителей в командах IPC, что позволяло при клике на отправленную ссылку организовать передачу атакующему любых файлов с системы жертвы, включая файлы с сессионными ключами, которые можно использовать для захвата учётной записи в Telegram. Уязвимость устранена в выпуске Telegram Desktop 7.2.9.
При клике на ссылках "tg://" операционная система запускает связанное с данным типом ссылок приложение Telegram Desktop. Если в системе уже запущен другой экземпляр данного приложения, то запущенный процесс передаёт ему ссылку через сокет при помощи IPC-интерфейса. Проблема в том, что если указать символ ";" среди параметров ссылки (например, "tg://x?a=1;OPEN..."), содержимое разделяется и идущие после символа ";" части обрабатываются как отдельные команды. Для совершения атаки задействована команда OPEN вместе с URI-схемой "interpret:", предназначенной для запуска служебных сценариев через IPC, которые использовались для автоматической отправки новых релизов в каналы. Сценарий предоставляет собой предопределённый локальный файл, в котором указан отправляемый в канал файл и идентификатор канала. Файловый путь к сценариям обрабатывается относительно служебного подкаталога, но из-за отсутствия чистки "../" в файловых путях атакующий имеет возможность обратиться к файлам, сохранённым за пределами базового каталога. Например, можно загрузить файл в свою telegram-группу, после чего сослаться на это файл как на сценарий, подготовив ссылку типа: tg://x?a=1;OPEN:interpret:../../../Downloads/Telegram%20Desktop/instructions.txt Этапы проведения атаки:
| ||
|
Обсуждение (116 +31) |
Тип: Проблемы безопасности |
| ||
| · | 08.10.2026 | Flathub снял запрет на размещение приложений, разработанных с использованием AI-инструментов (131 –5) |
|
Каталог приложений Flathub изменил правила, касающиеся применения AI-инструментов при разработке публикуемых приложений. Новая редакция правил допускает размещение во Flathub приложений, использующих сгенерированные через AI код, документацию и другие материалы, но требует обязательного раскрытия применения AI. Публикуемая информация о применении AI должна указывать области и примерный объём содержимого, созданного через AI.
В файлах с манифестом использование сгенерированного через AI контента запрещено. Рецензирующим пакеты, предлагаемые для включения во Flathub, даётся право на своё усмотрение не принимать проекты в зависимости от размера и роли AI-контента, а также наличия опасений по поводу полноты проверки, качества и обеспечения дальнейшей поддержки кода, сгенерированного AI.
По-прежнему запрещено использование AI-инструментов и AI-агентов для автоматизации отправки pull-запросов, а также генерации сообщений коммитов, описаний, комментариев и ответов, публикуемых в репозитории Flathub. Искажение или сокрытие информации о контенте, созданном через AI, или нарушение запрета применения AI при взаимодействии с репозиторием Flathub, может привести к отклонению заявок на размещение. В случае повторных нарушений может быть применена бессрочная блокировка. Напомним, что в мае Flathub ввёл полный запрет на публикацию приложений, содержащих любой код, документацию и прочие компоненты, созданные при участии AI, с возможностью предоставления отдельных исключений для зрелых и качественно сопровождаемых проектов. Под действие правил подпадали публикуемые приложения, дополнения, файлы с манифестами, метаданные, патчи, сборочные скрипты, pull-запросы и любые артефакты, создаваемые через flatpak-builder.
| ||
|
Обсуждение (131 –5) |
Тип: К сведению |
| ||
| · | 08.10.2026 | На соревновании Pwn2Own продемонстрированы взломы смартфонов, принтеров, устройств умного дома и AI-инструментов (30 +11) |
|
Подведены итоги трёх дней соревнований Pwn2Own Ireland 2026, на которых были продемонстрированы 42 успешные атаки с использованием ранее неизвестных 98 уязвимостей (0-day) в смартфонах, устройствах для умного дома, принтерах и AI-инструментах. При проведении атак использовались самые свежие прошивки и операционные системы со всеми доступными обновлениями и в конфигурации по умолчанию. В ходе мероприятия были выплачены премии на сумму 1.262 млн долларов.
Осуществлённые атаки:
Кроме вышеотмеченных успешных атак, 9 попыток эксплуатации уязвимостей завершились неудачей, во всех случаях из-за того, что команды не успели уложиться в отведённое для атаки ограниченное время. Неудачными оказались попытки взлома принтеров Brother MFC-L8970CDW и Lexmark CX532adwe, тонометра Garmin Index BPM, смартфона Google Pixel 10, СУБД Chroma и системы домашней автоматизации Home Assistant Green. В каких именно компонентах проблемы пока не сообщается. В соответствии с условиями конкурса детальная информация о всех продемонстрированных 0-day уязвимостях будет опубликована только через 90 дней, которые даются на подготовку производителями обновлений с устранением уязвимостей.
| ||
|
Обсуждение (30 +11) |
Тип: Проблемы безопасности |
| ||
| · | 08.10.2026 | Клоны программ Adobe и MS Office, САПР, AI-ускоритель и почтовый клиент, сгенерированные через AI (424 +40) |
|
Проект ArtCraft опубликовал клоны семи популярных приложений компании Adobe - Photoshop, Illustrator, Premiere, Lightroom, Acrobat Pro, After Effects и InDesign, воссозданные на языке Rust с использованием AI-инструментов. Заявлено, что в настоящее время в большинстве приложений реализовано более половины функций, а для отдельных программ доступно 80% функциональности оригинальных продуктов. Паритета в функциональности планируют добиться в течение месяца. Код проекта развивается под лицензией Apache 2.0 - Photocraft (Photoshop), Vectorcraft (Illustrator), Filmcraft (Premiere), Lightcraft (Lightroom), Printcraft (Acrobat Pro), Effectcraft (After Effects), Designcraft (InDesign). Сборки формируются для Linux (AppImage, Flatpak, deb, rpm), macOS, Windows и для работы через Web. К разработке клона Photoshop присоединилось более 70 участников и проект получил около 20 тысяч звёзд на GitHub.
Photocraft (Adobe Photoshop) - присутствуют лишь базовые функции, например, 60 из 133 настроек - заглушки, полностью реализованы 3 инструмента и частично 14 (не реализовано 13).  Vectorcraft (Adobe Illustrator) - заявлено 69-75% от возможностей Illustrator (40-55% опрошенных пользователей не смогли назвать различия). Близки к готовности инструменты рисования, работы с контурами, создания фигур, заливки, работы с текстом. Поддерживаются форматы SVG, PDF, PDF/X, EPS, DXF, EMF/WMF, PSD и совместимые с PDF файлы .ai. Нет поддержки 3D, материалов, растровых эффектов и скриптинга.  Filmcraft (Adobe Premiere) - заявлена реализаций 87% возможностей, а уровень готовности к реальной работе оценён в 50-60%. Работоспособны инструменты для монтажа, обрезки, цветокоррекции, эффектов, титров, звука, экспорта и работы с ключевыми кадрами. Поддерживается только экспорт в формате H.264. Отсутствует поддержка плагинов и имеются проблемы с производительностью.  Lightcraft (Adobe Lightroom) - заявлено 79% возможностей (уровень готовности - 60-70%). Поддерживается работа с JPEG/DNG и raw-изображениями для большинства камер Nikon и Sony, а также старых камер Canon. Пока отсутствуют функции калибровки цветов, умных режимов подавления шума и расстановки масок, работы с видео, HDR, нет поддержки камер Fujifilm и Olympus.  Printcraft (Adobe Acrobat Pro) - реализовано примерно половина возможностей. Работают просмотр, поиск, объединение и разделение документов, комментарии, создание форм, защита через пароли, редактирование с удалением конфиденциальных данных, очистка метаданных, цифровые подписи, вывод на печать.  Effectcraft (Adobe After Effects) - разработка на начальном этапе, но в том или ином виде уже добавлены почти все инструменты After Effects, включая все эффекты, но корректность работы пока не гарантируется. Плагины и проекты в форматах aep и aepx не поддерживаются.  Designcraft (Adobe InDesign) - реализовано около половины функций.  Дополнительно можно отметить несколько проектов, развиваемых преимущественно при помощи AI-инструментов, новые релизы которых опубликованы последние несколько дней:
Дополнение 1: Проект ArtCraft также сгенерировал на языке Rust код и опубликовал первые выпуски текстового процессора WordCraft, системы электронных таблиц GridCraft и редактора презентаций DeckCraft, реализованные в стиле Microsoft Word, Excel и PowerPoint. Сборки подготовлены (1, 2, 3) для Linux, macOS и Windows.    Дополнение 2: Опубликованы САПР CADCraft в стиле AutoCAD и звуковой редактор SoundCraft, повторяющий Avid Pro Tools.  
| ||
|
Обсуждение (424 +40) |
Тип: К сведению |
| ||
| · | 08.10.2026 | Microsoft опубликовал первый выпуск открытой системы sandbox-изоляции Litebox (49 +9) |
|
Компания Microsoft сформировала первый выпуск проекта Litebox, развивающего сфокусированную на безопасности операционную систему, реализованную в форме библиотеки (Library OS). При подобном подходе сервисы операционной системы напрямую встраиваются в приложение вместо обращения к внешнему ядру ОС при помощи системных вызовов. Litebox может использоваться в программах или ядрах как дополнительный слой изоляции, блокирующий доступ к излишней функциональности ядер или API. Код проекта написан на языке Rust и открыт под лицензией MIT.
Litebox предоставляет подключаемую к приложениям библиотеку с изолирующей прослойкой, выполняющую трансляцию запросов к внешним программным интерфейсам. В качестве подобных внешних интерфейсов могут выступать ядро Linux, защищённые изолированные окружения OP-TEE (Open Portable Trusted Execution Environment), Webassembly-окружения или стандартная библиотека RustStd. Формируемая через Litebox минимальная платформа применима для запуска приложений Linux и Windows, вложенных ядер Linux и LVBS (Linux Virtualization Based Security). В качестве возможных областей применения Litebox упоминается обеспечения запуска немодифицированных Linux-программ в Windows, изоляция выполнения Linux-приложений на системах с ядром Linux, запуск программ поверх AMD SEV SNP для шифрования памяти, выполнение OP-TEE-программ в Linux и изоляция с использованием концепции LVBS (задействование аппаратной виртуализации для защиты отдельных компонентов ядра Linux, например, применяемых для контроля подлинности модулей и управления доступом). 
| ||
|
Обсуждение (49 +9) |
Тип: Программы |
| ||
| · | 07.10.2026 | Релиз Chrome 155 c включением режима HTTPS-First и поддержки формата JPEG XL (58 +3) |
|
Компания Google опубликовала релиз web-браузера Chrome 155. Одновременно доступен стабильный выпуск свободного проекта Chromium, выступающего основой Chrome. Браузер Chrome отличается от Chromium использованием логотипов Google, наличием системы отправки уведомлений в случае краха, модулями для воспроизведения защищённого от копирования видеоконтента (DRM), системой автоматической установки обновлений, постоянным включением Sandbox-изоляции, поставкой ключей к Google API и передачей RLZ-параметров при поиске. Для тех, кому необходимо больше времени на обновление, отдельно поддерживается ветка Extended Stable, сопровождаемая 8 недель. Следующий выпуск Chrome 156 в рамках нового двухнедельного цикла разработки запланирован на 20 октября.
Основные изменения в Chrome 155 (1, 2, 3, 4):
Кроме нововведений и исправления ошибок в новой версии устранено 247 уязвимостей. 4 проблемам присвоен критический уровень опасности, подразумевающий, что уязвимости позволяют обойти все уровни защиты браузера и выполнить код в системе за пределами sandbox-окружения. Все критические проблемы вызваны обращением к уже освобождённой памяти (use-after-free).
| ||
|
Обсуждение (58 +3) |
Тип: Программы |
| ||
| · | 07.10.2026 | В GitHub выявлено 543 тысячи оставленных в репозиториях действующих токенов, ключей и паролей (62 +13) |
|
Компания Truffle Security опубликовала результаты анализа утечек учётных данных в репозиториях, размещённых на GitHub. В результате сканирования 224 млн репозиториев, насчитывающих 58 миллиардов файлов, было выявлено 543 тысячи уникальных учётных данных (токенов, ключей и паролей), продолжающих действовать. Действующие учётные данные оставались в репозиториях как минимум год, так как в исследовании использовался срез состояния GitHub от 7 августа прошлого года, а проверка актуальности учётных данных, реализованная через пробные обращения к API, сетевым сервисам и хостам, была выполнена в конце июля нынешнего года.
Медианное время нахождения учётных данных в открытом доступе оценено в 784 дня, при том что самые старые ещё действующие ключи доступа были датированы 2009 годом. Около 200 тысяч найденных действующих учётных данных были помещены в репозитории после включения по умолчанию в GitHub механизма для блокировки утечек конфиденциальных данных и токенов доступа, выполняющего проверку на этапе отправки push-запросов. Утечки не были распознаны из-за размещения в форматах, не поддерживаемых в реализованной защите, при том, что непосредственно включение фильтров примерно в два раза снизило утечки распознаваемых учётных данных. Оказалось, что GitHub успешно выявляет утечки токенов к распространённым сервисам, таким как GitHub, AWS, Slack, SendGrid, Stripe и GCP, но пропускает оставленные в коде параметры подключения к БД, ключи доступа к API Google и закрытые ключи. Параметры подключения к БД и закрытые ключи по умолчанию не блокируются для избежания ложных срабатываний. Ключи доступа к API Google не блокируются, так как имеют префикс AIzaSy, как у открытых ключей Google Maps, предназначенных для интеграции на web-страницы. Что касается найденных учётных данных, которые оказались нерабочими, то большая часть из них относится к токенам доступа и ключам, связанным с сервисами, предоставляющими механизм отзыва. Например, из 101886 NPM-токенов был выявлен только один действующий (0.001%), из 73048 GitHub-токенов - 260 (0.35%), а из 30437 токенов Hugging Face - 15 (0.05%). Для ключей Stripe показатель выживаемости составил 4%, AWS - 8%, GCP - 8%, Slack - 2%, GitLab - 0.64%. Для сравнения из 12985 выявленных параметров подключения к СУБД PostgreSQL активными остались 11465 (88%), из 2421 параметров подключения к MySQL - 1806 (74%), из 126963 сервисных аккаунтов Google Cloud - 69041 (54%), из 3790 токенов к Docker Hub - 1244 (33%), а из 22800 ключей к SendGrid - 9189 (40%). До этого исследователи изучили около 7.5 ПБ данных для обучения AI-моделей, распространяемых через Hugging Face, и выявили в них 221 тысячу действующих учётных данных.
| ||
|
Обсуждение (62 +13) |
Тип: Проблемы безопасности |
| ||
| Следующая страница (раньше) >> | ||